Frontier AI Security with Intumit GenAI Admin Portal

Frontier AI 時代の新たなセキュリティ防衛線:INTUMIT GenAI Admin Portal で CrowdStrike、Palo Alto Networks、TXOne Networks の AI セキュリティソリューションを統合

INTUMIT:CrowdStrike × Palo Alto Networks × TXOne Networks × エンタープライズ AI 統合ソリューション
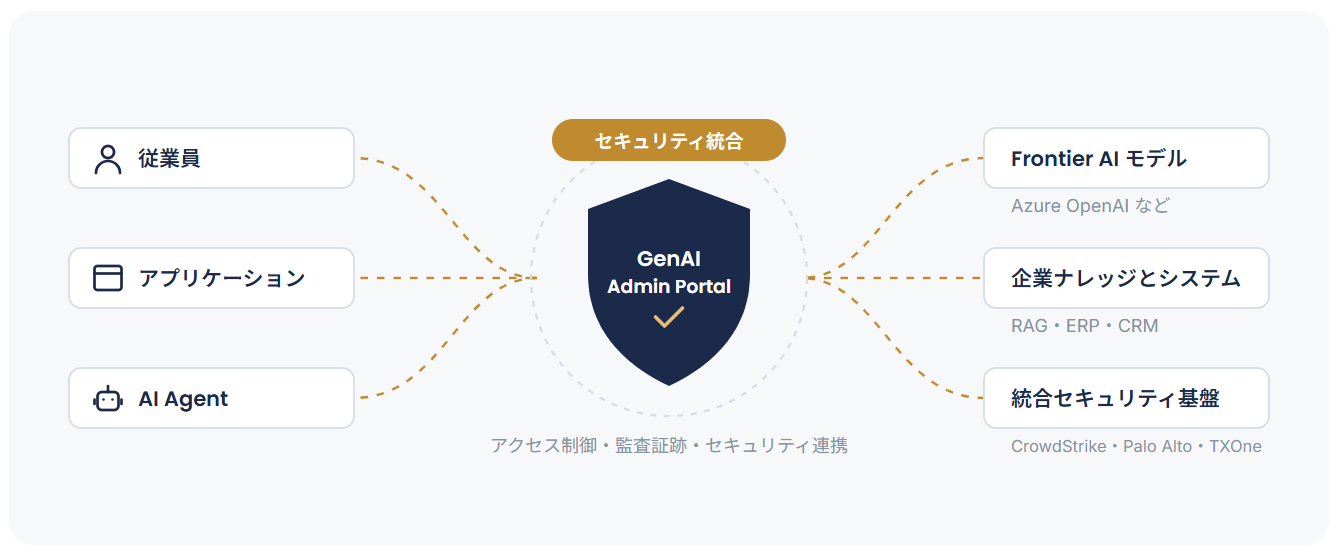
CrowdStrike、Palo Alto Networks、TXOne Networks は、Frontier AI 時代に向けて設計され、IT と OT の両領域をカバーするセキュリティソリューションを提供しています。INTUMIT は INTUMIT GenAI Admin Portal を企業 AI の利用入口と統合レイヤーとして、従業員、アプリケーション、AI Agent によるすべての AI 利用を、これらのソリューションの保護・検知・ガバナンス機能に接続します。最初の AI 利用シーンの棚卸しから始め、INTUMIT はセキュリティソリューションをすべての AI とのやり取りへ広げ、より多くの部門・拠点・業務プロセスへと展開する企業を支援します。

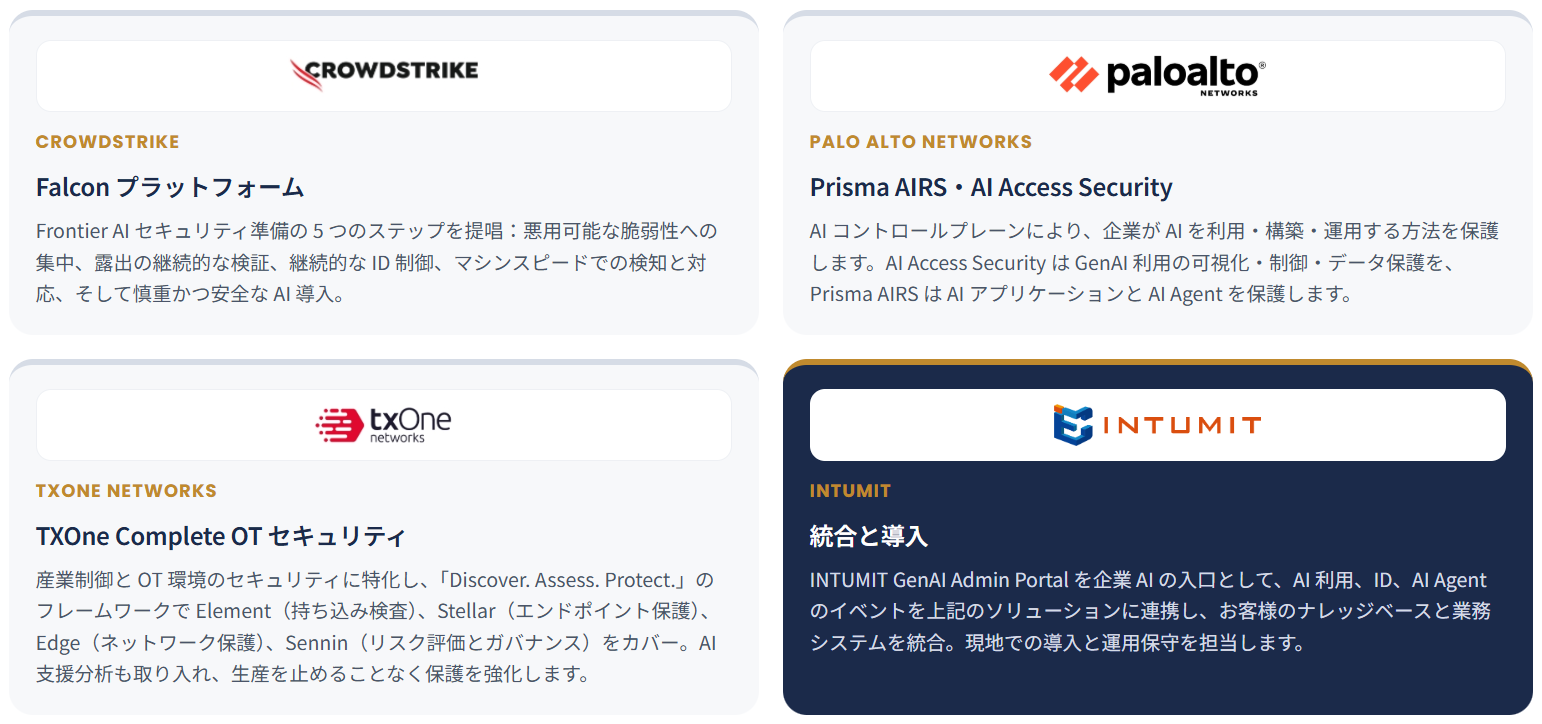
CrowdStrike、Palo Alto Networks、TXOne Networks がセキュリティ機能を提供し、INTUMIT が統合と導入を担当

GenAI Admin Portal は CrowdStrike、Palo Alto Networks、TXOne Networks のソリューションを中核に、企業の AI 利用レイヤーにおけるラストワンマイルの統合を実現します。

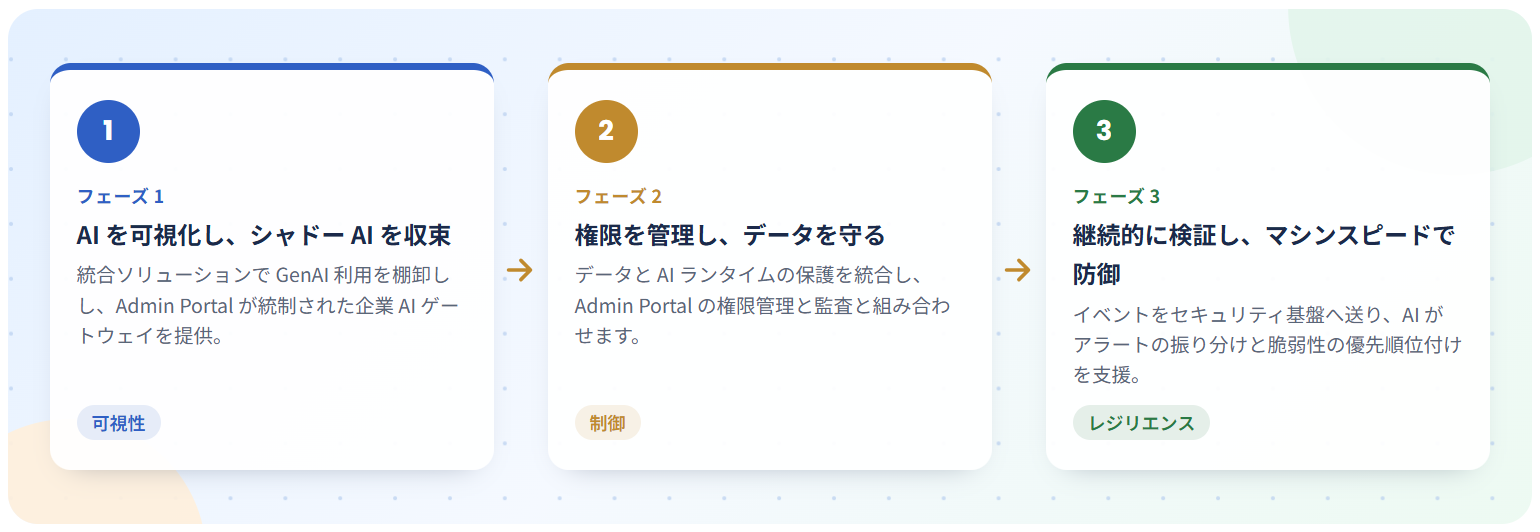
3 段階でセキュリティソリューションを統合: AI を「見る」ことから、AI で AI を守ることへ

INTUMIT は CrowdStrike、Palo Alto Networks、TXOne Networks の方法論と、企業のデータ機密性・リスクレベルに基づき、これらのセキュリティソリューションを段階的に企業のすべての AI 利用へ広げます。

フェーズ 1

可視化と棚卸し

● すぐに開始

Palo Alto Networks AI Access Security などのソリューションで GenAI 利用を棚卸しし、承認・許容・禁止のツールに分類。さらに INTUMIT GenAI Admin Portal で統制された企業 AI ゲートウェイを提供してシャドー AI を収束させ、ソリューション内蔵のユーザー通知で従業員を正しい利用へと導きます。

フェーズ 2

制御と保護

● データ機密性:高

データ漏えい防止と AI ランタイム保護ソリューション(Prisma AIRS など)を連携し、Admin Portal のロールベースのアクセス制御、AI Agent の最小権限、ステップアップ認証と組み合わせて、CrowdStrike が推奨する継続的な ID 制御を実践します。工場と OT 環境では TXOne Stellar と Edge のエンドポイント・ネットワーク保護を連携。機密性の高いシナリオではオンプレミス、プライベートクラウド、エアギャップ構成を採用でき、すべての利用記録を監査用に保存します。

フェーズ 3

継続的な検証と AI による防御強化

● 継続運用

CrowdStrike の 5 つのステップに沿って露出を継続的に検証し、悪用可能な脆弱性に集中。AI 利用記録と AI Agent の行動イベントを CrowdStrike Falcon や Palo Alto Networks Cortex などのセキュリティ基盤に送り、マシンスピードで検知・対応します。OT 環境のリスク評価とガバナンスには TXOne Sennin を活用でき、AI がアラートの振り分けとインシデントレポートの作成を支援します。重要な対応は引き続き人が承認します。

AI ゲートウェイからセキュリティ基盤へ:INTUMIT GenAI Admin Portal の統合機能

INTUMIT は既存のセキュリティソリューションを置き換えません。すべての AI とのやり取りに、CrowdStrike、Palo Alto Networks、TXOne Networks の保護・検知・ガバナンスを適用できるようにします。

統制された企業 AI ゲートウェイ

単一のゲートウェイで Azure OpenAI をはじめとする Frontier Model を統合し、Microsoft Teams、LINE、Slack など日常のチャネルにも展開。従業員は未承認の外部ツールに頼る必要がなくなり、AI 利用記録を統合セキュリティソリューションに提供することで、セキュリティチームは誰がいつどのモデルを使ったかを把握できます。

ID とアクセスのガバナンス

イントラネットログインとロールベースのアクセス制御に対応し、Microsoft Entra ID などの ID 基盤や適応型 MFA と連携。セキュリティソリューションの継続的な ID 制御とも協調し、各ユーザーと AI Agent は職務に必要なデータと機能にのみアクセスできます。


データ漏えい防止の統合

プロンプト送信前に、統合されたデータ漏えい防止とデータ分類機能(AI Access Security など)で個人情報、ソースコード、認証情報をチェック。RAG ナレッジベースは権限に応じて検索し、AI の回答が権限を超えないようにします。オンプレミス、プライベートクラウド、エアギャップ構成に対応します。

AI Agent のガバナンス

AI Agent に最小権限と呼び出し可能なツールの範囲を設定し、高リスクな操作には承認ゲートとステップアップ認証を必須とします。いつでも一時停止・無効化でき、AI Agent の行動イベントをセキュリティ基盤に同期して権限外の行動を検知しやすくします。

AI ランタイム保護の統合

AI アプリケーションと AI Agent のトラフィックを Prisma AIRS AI Gateway などのソリューションに接続し、プロンプトインジェクション、ジェイルブレイクの試み、応答に含まれる悪意あるリンクを防ぎます。


セキュリティ運用 Copilot

セキュリティ基盤のアラートと脅威インテリジェンスを、セキュリティ SOP、インシデントレポート、脆弱性情報、社内規程とともにナレッジベース化し、アラートの振り分け、インシデント要約と対応提案の作成を支援。防御をマシンスピードに追いつかせます。

完全な監査とコンプライアンス

ユーザー、モデル、AI Agent のすべてのやり取りを記録し、既存の SIEM/SOAR 基盤へエクスポート可能。監査レポートや事後調査に対応し、社内ポリシーと業界規制への準拠を支援します。

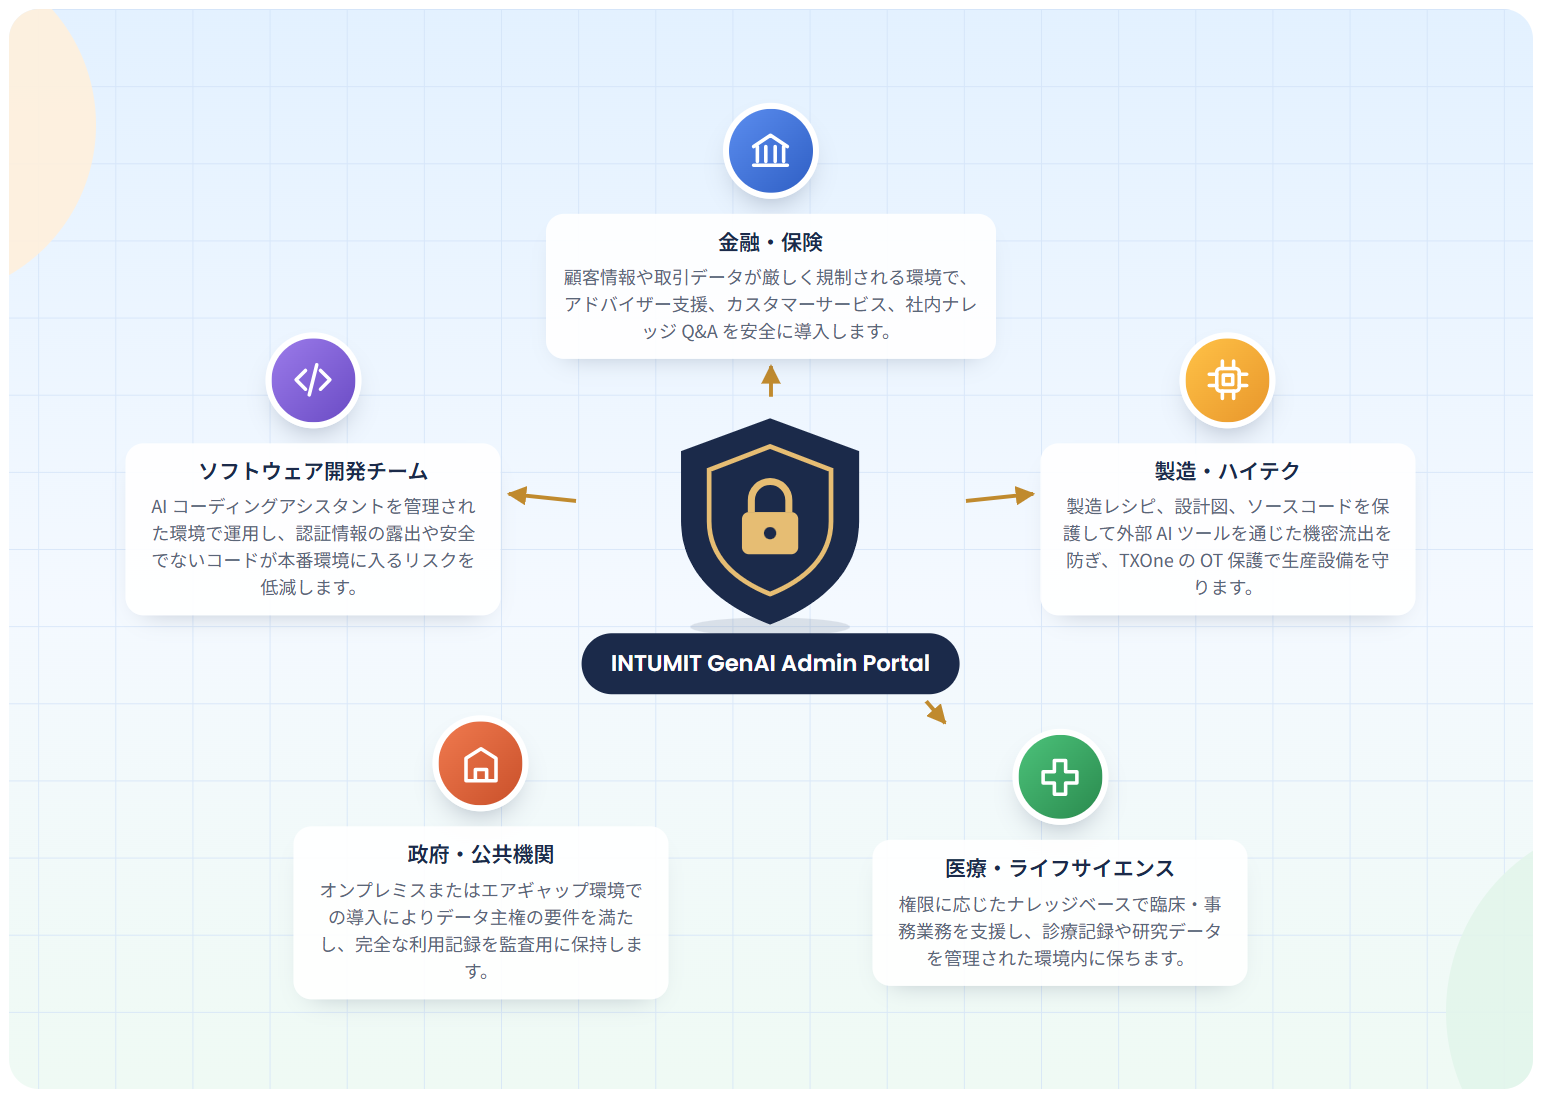
Frontier AI Security 活用シーン

CrowdStrike、Palo Alto Networks、TXOne Networks のセキュリティソリューションを組み合わせ、INTUMIT は企業向けに以下の活用シーンを統合します。

既存のセキュリティソリューションを拡張し、ゼロから作り直さない

セキュリティの保護・検知・対応は CrowdStrike、Palo Alto Networks、TXOne Networks などのソリューションが提供します。INTUMIT GenAI Admin Portal は企業 AI の利用入口とプロセス統合に特化し、これらのソリューションの能力をすべての AI とのやり取りへ広げ、お客様の既存のエンドポイント、ネットワーク、OT、ID 管理、SIEM/SOAR アーキテクチャと連携します。

Microsoft による認定と評価

ソリューションパートナー

— Data & AI (Azure)

高度な専門性の認定

— Azure AI / Azure OpenAI

2024 年パートナー・オブ・ザ・イヤー

— 台湾部門受賞

最初の AI 利用シーンから、統合セキュリティをすべての AI とのやり取りへ

INTUMIT GenAI Admin Portal で CrowdStrike、Palo Alto Networks、TXOne Networks のソリューションを統合する方法について、
INTUMIT にご相談ください。まずは 1 つの部門から始め、Frontier AI 時代のセキュリティ防衛線を段階的に構築します。

INTUMIT FRONTIER AI × SECURITY